2026年10月21日の夜、高市総理がXで「今夜に対応して頂きたい大至急のお願い」と投稿しました。
皆様に、今夜に対応して頂きたい大至急のお願いです。
多くのウェブサイトで使用されているPHPに関し、PHPのセキュリティチームが、重大な2件の脆弱性に関する注意喚起を行っています。
公開しているウェブサイトでPHPを使用しているか確認し、今夜、10月21日午後11時(日本時間)に公開される修正パッチについて、可及的速やかに適用できるよう準備をお願いします。
修正パッチを速やかに適用することが困難な場合は、例えばウェブサイト等を一時的に停止させることも、リスクを低減させるための有効策の一つと考えられます。
国家サイバー統括室のXアカウントでも関係する情報を発信していますので、そちらも参考にして下さい。
国家サイバー統括室(注意・警戒情報)(@cyber_forecast) / X— 高市早苗 (@takaichi_sanae) October 21, 2026
内容は、PHPというプログラムに見つかった、重大な脆弱性への対応のお願いです。
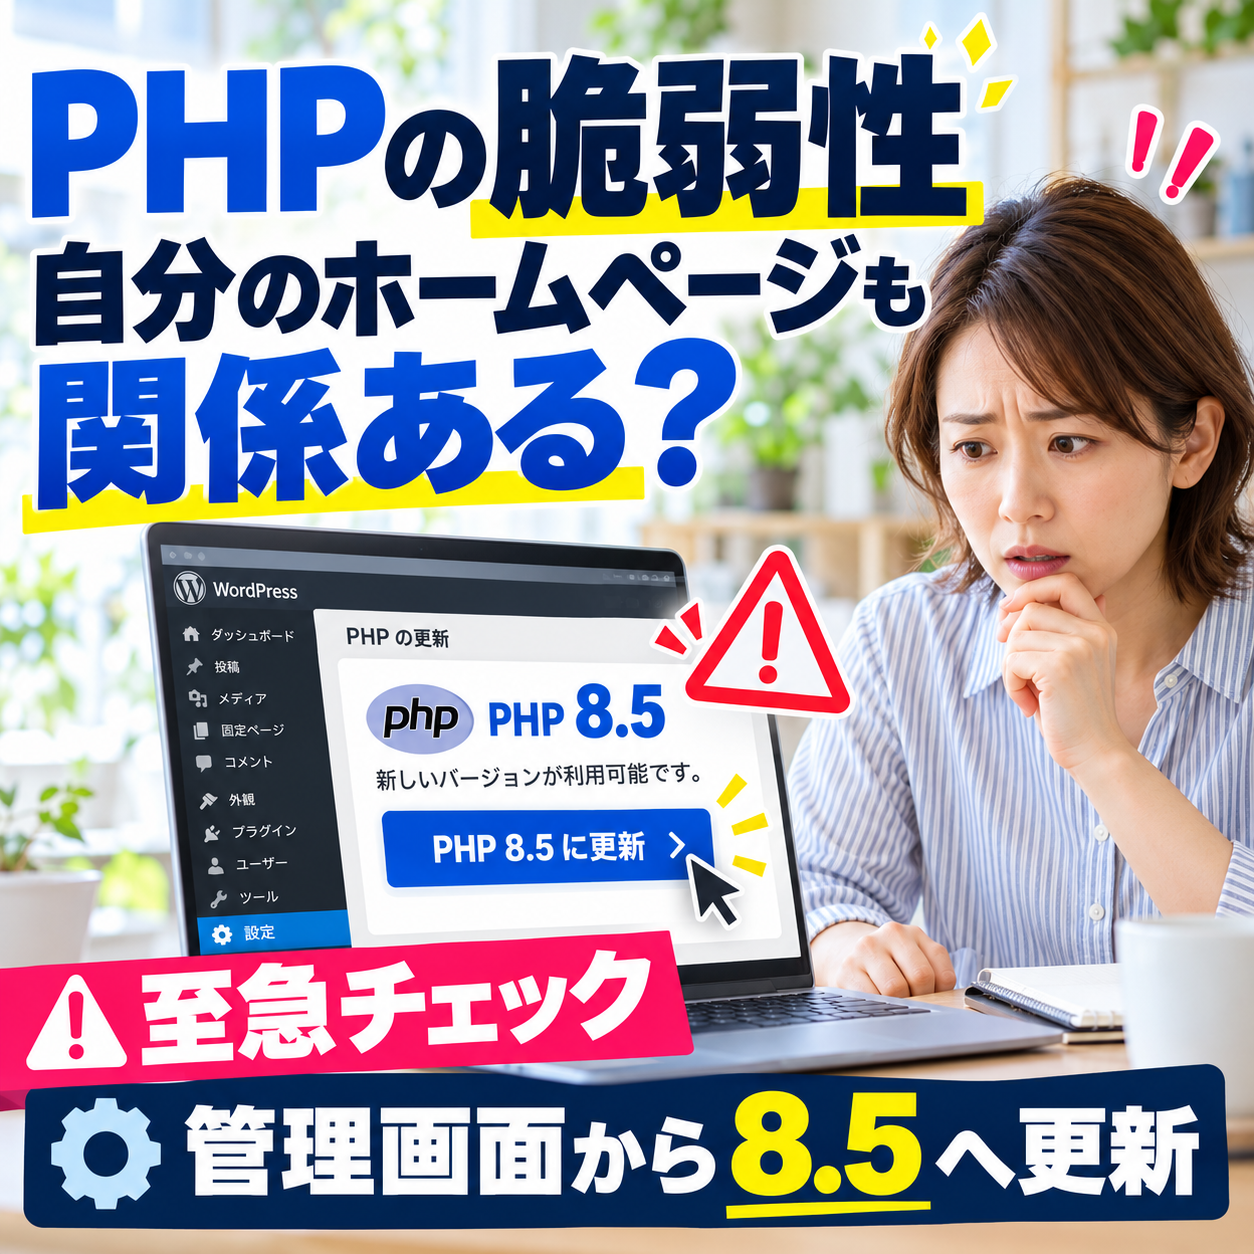
「PHPって何?うちのホームページには関係ないよね」と思った方もいるかもしれません。
でも、WordPressで作ったホームページは、PHPで動いているんです。
実は私も、PHPを半年くらい更新しないまま放っていました。
もともと何のバージョンだったかも、覚えていないくらいです。
そんな私も今回、レンタルサーバーの管理画面からPHPを8.5に上げました。
この記事でお伝えしたいこと
2026年10月21日に、PHPの深刻な脆弱性が2件公表されました。
WordPress公式は、WordPress本体ではなくPHPの更新が必要だと案内しています。
レンタルサーバーを使っているなら、まずはサーバー会社からのお知らせを読んで、管理画面でPHPのバージョンを見るところからで大丈夫です。
PHPの脆弱性で何が起きたのか?
まず、公式の発表に書かれていることを整理しておきますね。
| 項目 | 内容 |
|---|---|
| 公表日 | 2026年10月21日(PHP公式) |
| 脆弱性 | 2件(CVE-2026-109618、CVE-2026-109619) |
| 深刻度 | 2件ともCVSS v4.0で9.2 |
| どんな危険か | ログインしなくても、外からサーバー上のプログラムを実行されるおそれがある |
| 修正されたバージョン | PHP 8.5.12、8.4.27、8.3.36、8.2.35 |
| 8.1以前 | PHP公式の通常の更新は終わっている(今回は7.4〜8.1向けに最小限の修正だけ配られた) |
出典:PHP公式の事前告知「Upcoming Critical PHP Security Release」(2026年10月20日)、「Security advisory: Critical remote code execution vulnerabilities, update now」(2026年10月21日)
WordPress公式も、同じ日にお知らせを出していました。
今回の件では、WordPress本体の更新は必要ないそうです。
そのかわり、サイトを運営している人にPHPをすぐ更新するよう呼びかけていました。
出典:WordPress.org「Critical PHP Security Release」(2026年10月21日)
PHPとは
サーバーの中で、ホームページを表示するために動いているプログラムです。
WordPressもPHPで作られているので、PHPが古いままだと、ホームページ全体に影響することがあります。
私のホームページでは何をしたのか?
私のホームページは、ロリポップというレンタルサーバーで動いています。(もう15年くらいのお付き合いです)
そのロリポップからも、お知らせのメールが届いていました。
メールには、修正の適用が終わったこととお客様(利用者)へのお願いが書かれていました。
お願いの1つ目が「PHP 8.2以降へのバージョンアップ」です。
ロリポップは、公式の修正が出ていない古いバージョンのPHPにも、自分たちで修正版を作って当てたそうです。(ありがたい!)
そして、修正が終わるまでは一部のサーバーでサイトの表示を一時的に止めていたそうです(10月22日の3時ごろから13時ごろまで)。
そこまでして守ったうえで、新しいバージョンへの切り替えをお願いしていました。
私もレンタルサーバーの管理画面から、PHPを8.5に上げました。
レンタルサーバーなら、PHPのバージョンは管理画面から選べます。自分でプログラムを書き換える必要はありません。

ホームページを持っている人は何を確かめればいい?
ニュースを見て慌てなくて大丈夫です。
レンタルサーバーを使っているなら、サーバー会社が先に動いてくれている部分もあります。
そのうえで、次の順番で確かめてみてください。
step
1契約しているレンタルサーバーから、お知らせのメールが来ていないか見る
step
2管理画面で、今のPHPのバージョンを見る(8.2より古ければ、サーバー会社が案内する新しいバージョンに上げる。8.2以降でも、修正が当たったかをお知らせで確かめる)
step
3上げたあと、ホームページの表示やお問い合わせフォームが動くか確かめる
3つ目は、ロリポップのお知らせにも書かれていたことです。
古いプラグインやテーマを使っていると、PHPを上げたあとにエラーが出ることがあります。
なので、WordPress本体・プラグイン・テーマの更新もあわせて確かめておくと安心です。
自分でサーバーを管理している場合や、制作会社に管理を任せている場合は、担当の方に一度聞いてみてください。
このあと、どうしていけばいい?
私はPHPを半年くらい放っていました。
毎日見張らなくても大丈夫です。
数カ月に1回くらい、管理画面でPHPのバージョンを見ておく。
それだけでも、今回のようなときにすぐ動けるはずです。
まとめ|PHPのバージョンは管理画面で見て上げればいい
この記事のポイント
- 2026年10月21日、PHPに深刻な脆弱性が2件公表され、修正版は8.5.12/8.4.27/8.3.36/8.2.35です
- WordPress公式は、WordPress本体ではなくPHPの更新が必要だと案内しています
- 半年くらい放っていた私も、管理画面からPHPを8.5に上げました
- まずはサーバーからのお知らせを読み、管理画面でPHPのバージョンを見てみてください
群馬県を拠点に、個人事業主・フリーランス・家族経営の方たちのホームページと集客導線づくりをお手伝いしています。
よくある質問
Q. PHPのバージョンはどこで見られますか?
レンタルサーバーの管理画面で見られます。
ロリポップなら、ユーザー専用ページの「サーバーの管理・設定」→「PHP設定」から、ドメインごとに変えられます。
エックスサーバーなら、サーバーパネルの「PHP Ver.切替」です。
Q. WordPressを最新にしておけば大丈夫ですか?
今回の脆弱性は、WordPressではなくPHPのものです。
WordPress公式も、WordPress本体の更新は必要なく、PHPの更新が必要だと案内しています。
Q. PHPを上げたら、ホームページが崩れませんか?
古いプラグインやテーマを使っていると、エラーが出ることがあります。
上げたあとは、ホームページの表示やお問い合わせフォームが動くかを確かめてください。
エラーが出た場合は、プラグインやテーマの更新が必要になることがあります。